Hallo liebe Leserinnen und Leser von olivernitsche.de!
Vielleicht ist dem einen oder anderen aufgefallen, dass es hier in den letzten Wochen etwas ruhiger geworden ist. Keine neuen Beiträge, keine tiefen Analysen zur digitalen Selbstverteidigung, Funkstille auf allen Kanälen. Der Grund dafür ist so simpel wie notwendig: Ich habe den Stecker gezogen.
Nach den vergangenen Wochen und Monaten voller Projekte, Codezeilen und organisatorischer Aufgaben brauchte ich schlicht und ergreifend eine Pause. Fast 14 Tage kompletter Urlaub ohne Blick auf Server-Dashboards, ohne ständige E-Mail-Kontrolle und ohne das ständige Summen der Technik im Hinterkopf. Urlaub ist wichtig, um den Kopf freizubekommen – und er war der perfekte Nährboden für die Zeit nach der Erholung.
Denn wer mich kennt, weiß: Wer ausgeruht an den Heimserver zurückkehrt, setzt nicht einfach nur da an, wo er aufgehört hat. Er baut das Fundament noch ein Stück stabiler. In den letzten Tagen stand deshalb eine radikale Umstrukturierung meines Netzwerks, meiner Server-Landschaft und meiner Backup-Architektur an. Das Ziel: Mich noch konsequenter von Big-Tech-Konzernen zu lösen und die eigene digitale Souveränität auf ein neues Level zu heben.
Das neue Setup: Was jetzt auf dem Homeserver läuft
Der Homeserver hat in den letzten Tagen ein massives Upgrade erhalten. Von der Virtualisierung bis hin zu spezialisierten Microservices ist alles darauf ausgelegt, maximale Kontrolle bei minimaler Abhängigkeit zu garantieren.
Mittlerweile läuft ein ganzer Kosmos an selbstgehosteten Anwendungen auf meiner Hardware:
- Virtueller W11 PC: Ein vollwertiger Windows 11 Desktop, virtualisiert und direkt im Zugriff, falls man doch mal eine native Windows-Umgebung benötigt.
- NPM (Nginx Proxy Manager): Das zentrale Tor für den externen Zugriff, das sämtlichen Traffic regelt und absichert.
- Guacamole: Ein genialer Remote-Desktop-Jumpserver, der den Zugriff auf Maschinen im Heimnetz via Browser ermöglicht – komplett ohne VPN-Client auf jedem Endgerät.
- Vaultwarden: Der performante Passwort-Safe in Rust-Geschwindigkeit, der alle Zugangsdaten sicher unter eigener Kontrolle hält.
- Jellyfin: Die mediale Streaming-Zentrale für Filme, Serien und Musik – ganz ohne datensammelnde Streaming-Giganten.
- Immich: Die meiner Meinung nach beste Open-Source-Alternative zu Google Photos und Apple Fotos. Blitzschnell, mit Gesichtserkennung und automatischem Backup vom Smartphone.
- Metube: Ein praktisches Tool zum komfortablen Herunterladen von Medieninhalten direkt über eine Web-Oberfläche.
- Mail-Archiver: Sichert und archiviert die E-Mail-Kommunikation unabhängig von den Postfächern der großen Provider.
- Heimdall (Zwei Instanzen): Einmal als interne Landingpage für alle Dienste im Heimnetz und eine zweite, streng abgeriegelte Instanz als öffentliche Landingpage.
- Uptime Kuma: Das visuelle Monitoring-Tool, das rund um die Uhr ein Auge darauf hat, ob alle Container und Dienste reibungslos laufen.
- Wavelog: Die digitale Logbuch-Zentrale für den Amateurfunk, um Kontakte sauber zu dokumentieren.
Schluss mit Big Tech: Welche kostenpflichtigen Dienste dadurch abgelöst werden
Jeder dieser Dienste ersetzt kommerzielle, kostenpflichtige oder zumindest datenhungrige Produkte der Tech-Monopolisten. Schauen wir uns an, was man damit im Alltag komplett den Rücken kehren kann:
- Google Fotos / Apple iCloud (ersetzt durch Immich): Anstatt Bildersammlungen unverschlüsselt oder teilverschlüsselt auf US-Servern zu lagern und KI-Trainingsmaterial für Konzerne zu liefern, bleiben alle Erinnerungen lokal. Speicherplatz ist hier nur durch die eigene Festplatten-Größe begrenzt, statt monatlich teure Abos bei Apple oder Google zu füttern.
- Microsoft 365 / OneDrive & Dropbox (ersetzt durch Nextcloud + Euro Office): Eigene Nextcloud-Instanzen, kombiniert mit externem Office, bieten vollwertige Dokumentenbearbeitung, Kalender, Kontakte und Cloud-Speicher. Kein Tracking, keine Auswertung von Dokumenteninhalten durch Algorithmen.
- 1Password / Dashlane / Browser-Schlüsselbunde (ersetzt durch Vaultwarden): Kommerzielle Passwortmanager verlangen oft happige Monatsgebühren oder speichern sensible Metadaten in der Cloud. Vaultwarden bietet die volle Kompatibilität des Bitwarden-Ökosystems, läuft aber auf dem eigenen Server – Ende-zu-Ende verschlüsselt, kompromisslos sicher.
- Netflix / Spotify / Kommerzielle Cloud-Mediatheken (ersetzt durch Jellyfin): Die eigene Musik- und Filmsammlung wird via Jellyfin gestreamt – egal ob zu Hause auf dem TV oder unterwegs auf dem Smartphone, ohne monatliche Abo-Erhöhungen und ohne Gängelungen durch DRM-Systeme.
Kompromisslose Netzwerksicherheit & Abdichtung
Zu einem echten Upgrade gehört nicht nur die Software-Oberfläche, sondern vor allem die Sicherheit nach außen:
- Abschottung nach außen: Der externe Netzwerkzugriff wurde drastisch minimiert. Die Firewall-Schotten sind dicht; nur noch der Nginx Proxy Manager ist direkt von extern erreichbar. Alle anderen Dienste sind komplett gekapselt und nur über diesen kontrollierten Weg oder über sichere Tunnel ansprechbar.
- Der nächste Schritt mit ipv64.net: Der nächste Meilenstein steht bereits vor der Tür: Der Wechsel der Subdomains hin zum Service von ipv64.net mit integriertem CDN. Als DSGVO-konforme, in Europa gehostete Alternative zu Cloudflare schützt ipv64.net den Heimserver vor Angriffen, stellt automatisch Let’s Encrypt-Zertifikate bereit und hält US-Konzerne komplett aus der Datenkette heraus.
Das neue Fundament: 3-2-1-Backup in Perfektion
Egal wie gut ein Server abgesichert ist: Datenverlust ist der absolute Albtraum jedes Admins und Self-Hosters. Egal ob Festplattendefekt, versehentliches Löschen, Ransomware oder im schlimmsten Fall ein Brand- oder Wasserschaden im Haus: Wer keine durchdachte Sicherung besitzt, handelt grob fahrlässig.
Parallel zur Anwendungslandschaft habe ich daher meine Backup-Strategie von Grund auf neu strukturiert und ein echtes, standortübergreifendes 3-2-1-Backup umgesetzt.
Die Kernarchitektur der Backup-Pipeline
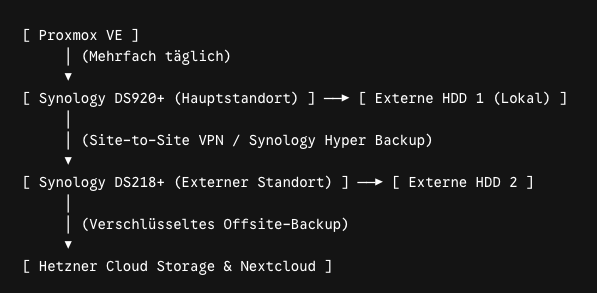
Schritt 1: Lokale Kurzzeit-Sicherung (Proxmox ➔ DS920+)
Auf dem Haupt-Server läuft Proxmox VE als Hypervisor für sämtliche LXC-Container und virtuellen Maschinen.
- Taktung: Mehrmals täglich via NFS/SMB.
- Ziel: Synology DS920+ am Hauptstandort.
- Vorteil: Geht bei einem Update oder Experiment etwas schief, kann der Zustand innerhalb von Minuten auf den Stand vor wenigen Stunden zurückgerollt werden. Die DS920+ dient als performanter primärer Speicher für alle Medien, Dokumente und VM-Backups vor Ort.
Schritt 2: Standortübergreifende Replikation via VPN (DS920+ ➔ Externe HDD & DS218+)
Da ein RAID bekanntlich kein Backup ist, sichert die DS920+ zweigleisig weiter:
- Lokale externe Festplatte (USB): Versionierte Direct-Sicherung via Synology Hyper Backup für schnelle Wiederherstellungen im Notfall.
- Zweite Synology DS218+ an einem externen Standort: Die DS218+ steht an einem vollständig separaten physischen Standort und ist über einen sicheren VPN-Tunnel fest mit dem Heimnetzwerk verbunden.
Über diesen verschlüsselten Tunnel sichert die DS920+ automatisierte Backups direkt auf die entfernte DS218+. Damit ist die wichtigste Anforderung an ein echtes Offsite-Backup – die räumliche Trennung – bereits auf der zweiten Stufe erfüllt.
Schritt 3: Zweites Offsite-Backup & Cloud-Redundanz (DS218+ ➔ Externe HDD & Hetzner)
Die entfernt stehende Synology DS218+ fungiert nicht nur als physikalisch getrennter Backup-Knoten, sondern sichert ihrerseits die empfangenen Daten nochmals ab:
- Zweite externe Festplatte: Ein weiteres physikalisches Medium für den direkten Cold-Storage-Zugriff vor Ort.
- Hetzner Cloud Storage: Verschlüsselter Übertragungal in ein deutsches Rechenzentrum.
Durch diese zweifache Offsite-Sicherung (Standort 2 + Hetzner) erreiche ich eine maximale Ausfallsicherheit. Die Sicherung auf den Hetzner-Cloud-Speicher erfolgt strikt clientseitig verschlüsselt – selbst der Hoster hat somit keinen Einblick in die Datenstrukturen.
Das Highlight: Ausfallsicherheit bei Internetausfall via Nextcloud
Ein entscheidender Vorteil dieser Gesamtarchitektur ist die Anbindung an meine extern bei Hetzner gehostete Nextcloud (gekoppelt mit Euro Office). Sie dient als zentraler Zugriffspunkt auf alle im Heimnetz gehosteten Dateien und Medien.
Sollte es am Hauptstandort zu einem längeren Internet- oder Stromausfall kommen, bin ich nicht von meinen Daten abgeschnitten:
- Synchronisierte Daten: Alle kaufmännischen, persönlichen und wichtigen Arbeitsdokumente spiegeln sich kontinuierlich mit der Hetzner-Nextcloud.
- Autonomer Zugriff: Fällt der Anschluss zu Hause aus, wähle ich mich einfach mobil über LTE/5G oder von einem externen Standort in die Nextcloud ein und arbeite nahtlos weiter.
Fazit: Digitale Selbstverteidigung zu 100 % umgesetzt
Mit diesem Gesamtaufbau erfülle ich die goldenen Regeln der IT-Sicherheit strenger denn je:
- 3 Kopien der Daten: Original (Proxmox/DS920+), Kopie 1 (DS218+ am externen Standort), Kopie 2 (Hetzner Cloud).
- 2 verschiedene Datenträger: Interne NAS-HDDs (Btrfs/RAID) und externe USB-Festplatten.
- 1 (sogar 2) Kopien außer Haus (Offsite): Geografisch getrenntes NAS via VPN + verschlüsselter Storage im Hetzner-Rechenzentrum.
Die 14 Tage Auszeit haben mir gezeigt, wie wichtig es ist, physisch und mental Abstand zu gewinnen. Die anschließende technische Umstrukturierung hat mir aber auch vor Augen geführt, wie viel Spaß es macht, die Kontrolle über die eigene digitale Infrastruktur Schritt für Schritt weiter zu festigen.
Der Heimserver läuft, das Backup ist kugelsicher, die Big-Tech-Abhängigkeiten schrumpfen auf ein Minimum – und die digitale Selbstverteidigung geht in die nächste Runde.
Schön, wieder da zu sein! Wie sieht es bei euch aus? Habt ihr an euren Setups geschraubt oder verbindet ihr vielleicht auch schon mehrere Standorte per VPN für eure Sicherungen? Schreibt es mir gerne in die Kommentare!